
Chainalysis registró un alza de 440% en instrucciones maliciosas escritas en la blockchain en menos de un año, con un promedio de 11 casos diarios y actores estatales al frente.
Los atacantes esconden cada vez más instrucciones de malware dentro de transacciones y contratos inteligentes (smart contracts). Así lo documentó la firma Chainalysis en su informe del 17 de septiembre, detallado primero por Bloomberg el mismo día. Los casos diarios pasaron de 2,06 a 11,1 en menos de un año, un salto de 440%.
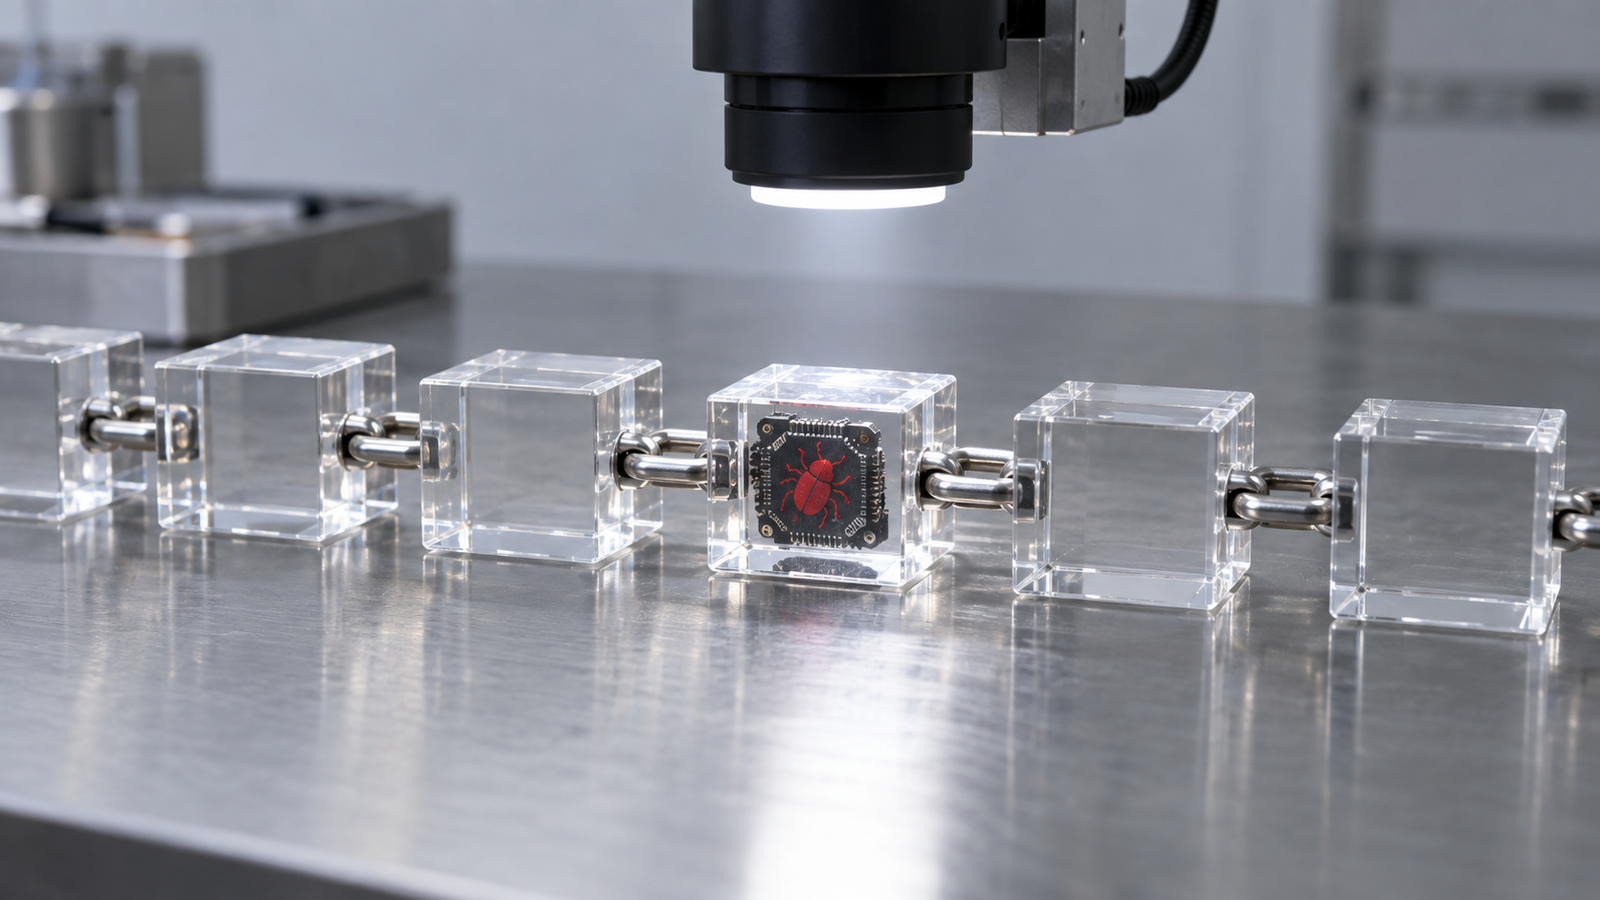
La técnica se llama blockchain dead drops (BDD) (depósitos muertos en blockchain: guardar la orden del ataque en la cadena). El dispositivo infectado lee esa orden cuando la necesita. Como la cadena no se puede incautar, la campaña sobrevive aunque caigan dominios o servidores.
El punto de giro llegó a mediados de 2025. Entonces aparecieron modelos chinos abiertos de alta capacidad, sin restricciones para generar código malicioso. Antes se necesitaba experiencia en ciberseguridad y en cripto para montar esta infraestructura. Con esos modelos, operadores con menos experiencia pudieron hacerlo.
Eric Jardine, líder de investigación de ciberdelitos en Chainalysis, habló de una asociación temporal clara con esos modelos. Lo dijo a Cointelegraph. A su vez, aclaró que la firma no pudo probar que los operadores usaran esos modelos de forma directa. Algo que, de momento, no ha sido confirmado.
El cambio de protagonistas
Los ciberdelincuentes concentraban casi toda la actividad hasta inicios de 2024. Desde mediados de ese año creció la parte estatal. En el segundo trimestre de 2026, los grupos vinculados a Estados generaron unos dos tercios de la actividad nueva de cada trimestre y el 51% del total atribuido, según BeInCrypto.
Corea del Norte e Irán lideran ese tramo, según el informe. El grupo norcoreano UNC5342, seguido por Google Threat Intelligence, montó un relevo entre TRON, Aptos y BNB Smart Chain. Unos punteros en las dos primeras redes dirigen a los equipos infectados hacia una carga cifrada en la tercera. El esquema sostiene acceso remoto y robo de datos.
El caso iraní usa Bitcoin. Operadores que la firma vincula con el Ministerio de Inteligencia escriben datos de comando y control (C2) (el canal con el que el atacante manda órdenes) en transacciones con OP_RETURN. Envían pagos mínimos a una dirección histórica ligada a Satoshi Nakamoto.
El malware revisa esas transacciones y decodifica la infraestructura vigente. La dirección no tiene relación con los atacantes, solo sirve como pizarra pública.
¿Cómo funciona un depósito muerto en blockchain?
El atacante ya no guarda el malware en un servidor que se puede embargar. Guarda la orden o un puntero dentro de una transacción en una cadena pública. El programa infectado consulta esa marca en la cadena y actúa. Así obtiene persistencia sin depender de un dominio.
La idea no es nueva, solo se volvió común. Chainalysis la rastrea hasta Namecoin en 2013 y hasta las cadenas EVM en 2023 con el nombre EtherHiding. En ese año, operadores del robo de información escondieron su código en contratos de BNB Smart Chain tras perder sus servidores. Días después, otros grupos probaron el mismo camino.
El salto a software común ya ocurrió. En agosto de 2026, el ataque ChainDrop comprometió más de 440 paquetes de npm, según documentó Netskope. El cargador leía su dirección de comando desde un contrato de Ethereum con una llamada de lectura. El caso muestra que el riesgo excede a las billeteras cripto.
Defender este frente es difícil. Bloquear el tráfico de una blockchain rompería cada billetera y cada app legítima. Por lo mismo, cada actualización del atacante queda a la vista en un libro público. Esa huella permite rastrear patrones de escritura y punteros cifrados entre cadenas.