
La empresa pidió frenar las ventas de CryptoBilis y la hipótesis que se maneja apunta a la cadena de suministro, no a una falla general de sus dispositivos
El 9 de octubre de 2026, la cuenta @Ledger_Support informó en X que investiga las pérdidas de fondos reportadas por usuarios que compraron dispositivos a CryptoBilis, un revendedor autorizado en el Sudeste Asiático.
La promesa de una billetera física es que las claves nunca salen del dispositivo. Este caso pone el foco en un tramo anterior: el recorrido que hace el aparato antes de llegar a manos del usuario.
Qué pidió Ledger
Como precaución, la empresa pidió a CryptoBilis pausar todas las ventas y envíos de dispositivos Ledger. A quienes compraron allí en los últimos 90 días y aún no configuran su equipo, les recomienda no hacerlo; a quienes ya lo configuraron, les sugiere mover sus activos a un nuevo firmante con una frase semilla completamente nueva.
Cabe aclarar que CryptoBilis es una tienda web3 y distribuidora autorizada con base en Malasia y Filipinas, que también vende marcas como Trezor. De allí radica el pedido urgente de la cold wallet.
Lo que muestran los rastreos
Las cifras provienen de analistas independientes y no están verificadas. El investigador Specter rastreó direcciones de robo y encontró entradas de fondos desde cientos de billeteras de víctimas en Ethereum, Tron y Bitcoin. Arkham, por su parte, creó una etiqueta con 152 direcciones y calcula pérdidas por más de 80 millones de USD. Los medios consultados hablan de entre 80 y 87 millones de USD según la fuente.
Aunque se cuenten con estos números, ninguno provino directamente de Ledger. Ya que Ledger no ha confirmado el monto perdido ni identificado la causa. Solo ha declarado que se encuentra realizando una investigación de los hechos.
La hipótesis de la cadena de suministro
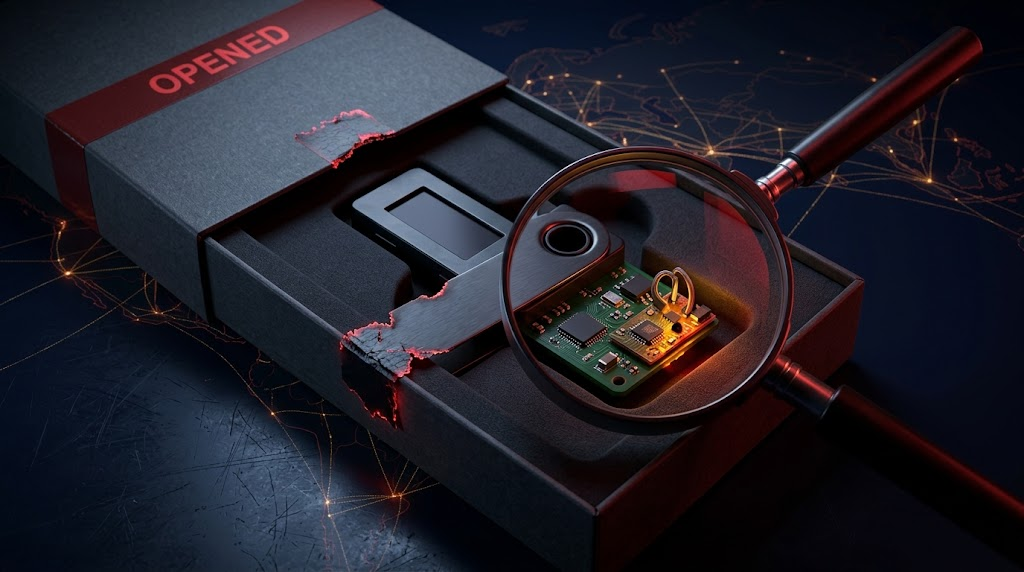
Analistas sospechan que los equipos afectados eran falsificados o fueron manipulados antes de llegar a los clientes. El exdirectivo de Binance Changpeng Zhao lo describió como un posible ataque localizado a la cadena de suministro y no como una vulnerabilidad confirmada de Ledger en general. Según CoinDesk, tampoco hay evidencia confirmada de que los sistemas o la tecnología de Ledger hayan sido comprometidos.
El caso recuerda que una billetera de hardware es tan segura como el camino que recorre hasta su dueño. Si la investigación confirma una manipulación en la distribución, la presión recaerá sobre las marcas para auditar a sus revendedores y sobre los usuarios para comprar solo en canales oficiales. Mientras tanto, queda pendiente que Ledger publique resultados y aclare el monto, la causa y el número de afectados.