
Un informe del MIT Digital Currency Initiative compara las principales propuestas técnicas para blindar los fondos de un usuario incluso si su clave privada cae en manos equivocadas
En julio de 2026, un fallo de seguridad en las billeteras físicas Coldcard permitió a atacantes reconstruir claves privadas y vaciar más de 5.200 direcciones de Bitcoin. Episodios como este reavivan una pregunta ¿qué pasa si alguien compromete tu clave privada? Una investigación reciente de Lillian Wang, del MIT Digital Currency Initiative, compara en detalle las principales propuestas técnicas para resolver ese problema a través de un mecanismo llamado “vault” (bóveda).
¿Qué es un vault y por qué importa?
Un vault es una forma de configurar los fondos de Bitcoin para que, si alguien intenta retirarlos sin autorización, el dueño legítimo tenga una ventana de tiempo para detectar el movimiento y redirigir el dinero a una dirección segura antes de que el atacante pueda completar el robo.
La lógica consiste en lo siguiente: en lugar de que un retiro se ejecute de forma inmediata, el sistema exige un período de espera obligatorio, durante el cual el propietario (o un servicio de monitoreo especializado) puede cancelar la operación si detecta que no fue él quien la inició.
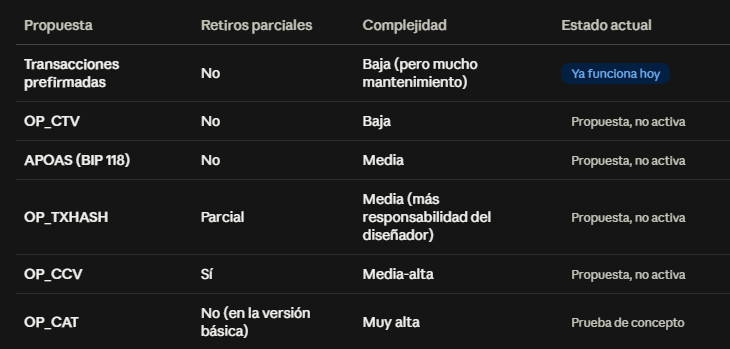
Hoy en día ya es posible construir vaults usando transacciones prefirmadas, pero esa solución tiene límites, ya que obliga a guardar y proteger múltiples transacciones firmadas de antemano. También exige borrar claves de forma segura una vez usadas, y no permite retiros parciales ni ajustes de comisión con flexibilidad.
Las propuestas que compiten por resolver el problema
El informe analiza cinco mecanismos que requerirían cambios en el protocolo de Bitcoin para habilitar vaults más eficientes: OP_CHECKTEMPLATEVERIFY (CTV), SIGHASH_ANYPREVOUTANYSCRIPT (APOAS), OP_TXHASH, OP_CHECKCONTRACTVERIFY (CCV) y OP_CAT. Cada uno ofrece un equilibrio distinto entre simplicidad y flexibilidad. CTV, por ejemplo, resulta ideal para vaults simples con montos predefinidos. CCV es el que mejor soporta retiros parciales y permite elegir la dirección de destino en el momento del retiro, en lugar de fijarla desde el inicio. TXHASH, por su parte, ofrece mayor libertad para diseñar comisiones y montos, pero traslada más responsabilidad de seguridad al desarrollador que implementa el vault. OP_CAT, el más flexible de todos, también es el más complejo de auditar.
Un debate que recién empieza
Cabe destacar que ninguna de estas propuestas está activa en Bitcoin hoy: todas requieren un cambio de consenso que la red aún no adoptó. La autora del informe plantea además que combinar mecanismos (como CCV junto con TXHASH) podría ofrecer lo mejor de ambos mundos, aunque advierte que evaluar esa combinación en profundidad queda pendiente para investigaciones futuras.
Conclusión
El informe deja en claro que no existe todavía una solución perfecta, dado que cada propuesta resuelve una parte del problema y traslada complejidad hacia otro lado, ya sea en el costo en cadena, en la dificultad de auditoría o en la rigidez operativa. Mientras la comunidad de desarrolladores sigue debatiendo qué camino tomar, casos como el de Coldcard recuerdan que la seguridad de billones de dólares en Bitcoin depende, en buena medida, de que estas discusiones técnicas terminen convirtiéndose en protocolo.