
Jonathan Spalletta vació los pools de liquidez del exchange en 2021 y lavó fondos con Tornado Cash. La defensa del “código es ley” no prosperó ante el jurado.
Un jurado federal de Manhattan declaró culpable el 7 de octubre de 2026 a Jonathan Spalletta. El consultor de seguridad de 36 años, oriundo de Maryland, respondió por fraude informático y lavado de dinero. Los cargos derivan de dos ataques contra el exchange descentralizado Uranium Finance en 2021.
Spalletta drenó alrededor de USD 53,3 millones en el segundo ataque y cerca de USD 1,4 millones en el primero. El vaciamiento forzó el cierre del protocolo. Así lo registra el comunicado de la Fiscalía del Distrito Sur de Nueva York.
La cobertura de Decrypt detalla que el veredicto llegó tras un juicio de seis días. El juez fue Jed S. Rakoff y la deliberación tomó poco más de dos horas. Esa brevedad muestra lo poco que el jurado encontró discutible.
La defensa sostuvo que Spalletta solo llamó funciones públicas del contrato inteligente (programa autoejecutable sobre blockchain). No falsificó credenciales ni desplegó código malicioso. Bajo la tesis del “código es ley”, explotar una falla visible sería jugar dentro de las reglas.
El jurado rechazó esa tesis de plano. El caso separa así dos ideas que suelen fundirse en el debate DeFi (finanzas descentralizadas, servicios sin intermediarios sobre blockchain). Que una transacción sea técnicamente posible no significa que esté permitida.
Dos ataques con un mes de diferencia y una falla de cálculo
El primer golpe llegó el 8 de abril de 2021 contra la función de recompensas. Se llevó cerca de USD 1,4 millones con una serie repetida de transacciones. Spalletta presionó luego a Uranium para quedarse con unos USD 386.000.
Presentó ese monto como supuesta recompensa por reporte de bug (bug bounty, pago a quien avisa una falla). La condición era devolver el resto. Dos semanas después escribió a otra persona que había hecho un robo cripto de USD 1,5 millones por un bug en un contrato.
El segundo ataque, el 28 de abril, golpeó 26 pools a la vez. Un pool de liquidez (contrato que guarda pares de tokens para intercambios) quedó vaciado por un error aritmético. El botín rondó los USD 53,3 millones y el protocolo debió cerrar.
La falla estaba en el contrato de par, el programa que guarda las reservas de cada par de tokens. Ese programa recalcula en cada intercambio cuánto puede salir. Según los análisis de 2021, el cálculo erraba por un factor de cien.
El defecto entró durante una migración a una nueva versión del contrato. El proyecto acababa de pedir a sus usuarios mover sus depósitos a esa versión. El ataque cayó en plena mudanza. Las cifras totales varían según la fuente entre USD 53,3 millones y USD 57,2 millones.
Tornado Cash, coleccionables y USD 31 millones incautados
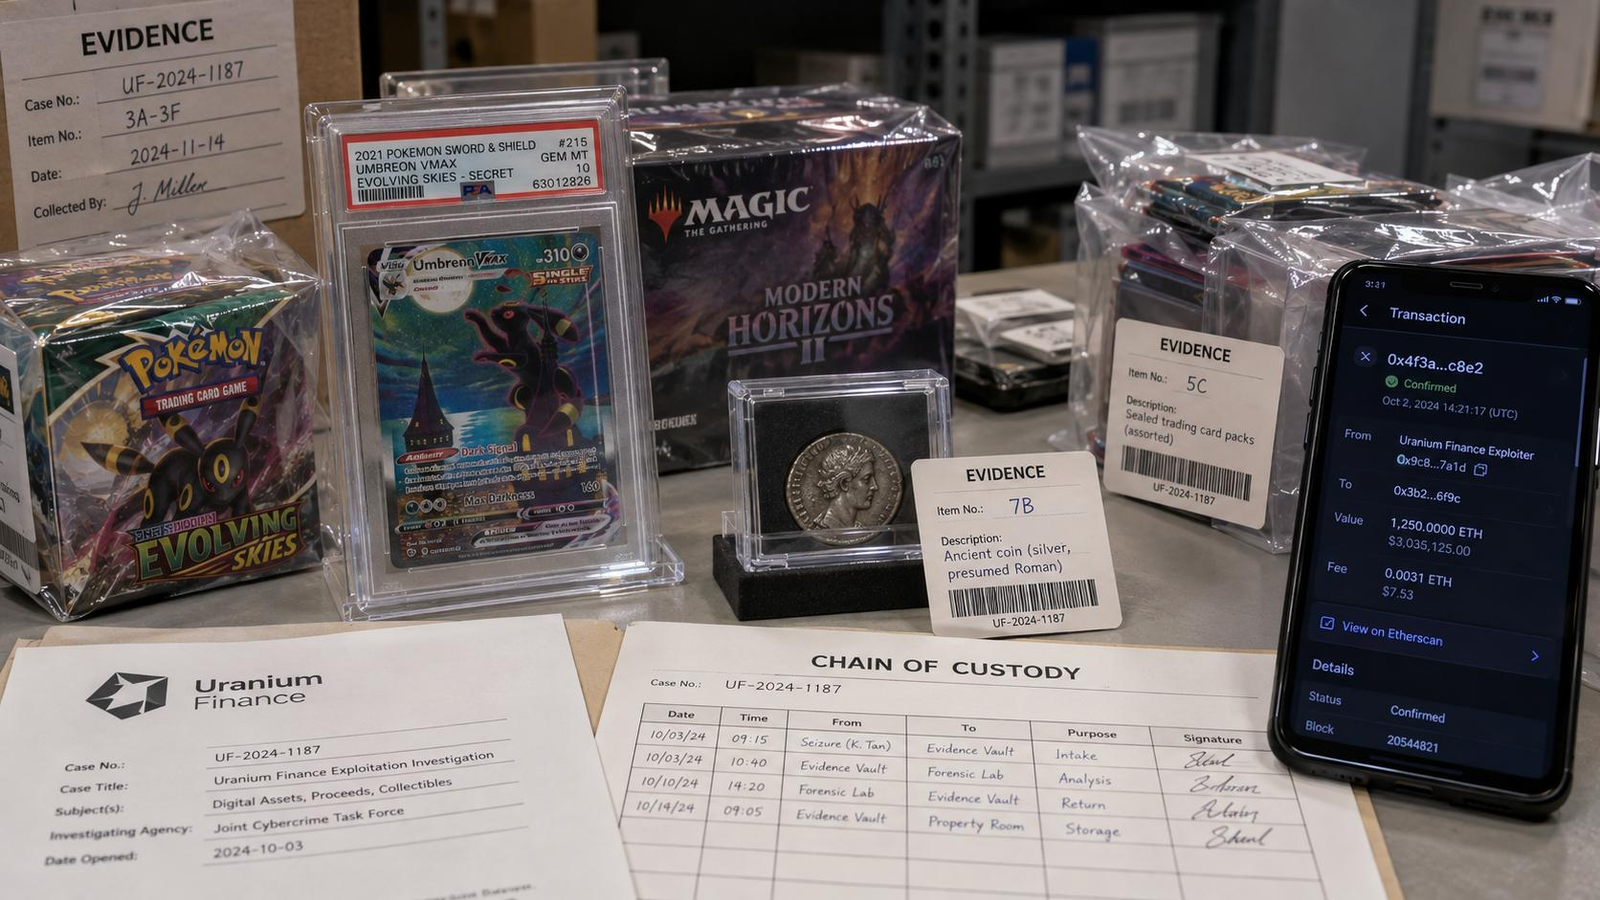
Spalletta lavó los fondos con una cadena de movimientos que incluyó el mezclador (mixer, servicio que mezcla depósitos para romper el rastro) Tornado Cash. Luego convirtió las criptomonedas en bienes físicos. Ese paso al mundo real dejó facturas y vendedores que reabrieron el rastro.
Entre las compras que cita la fiscalía hay una carta Black Lotus de Magic por unos USD 500.000. También 18 sobres sellados Alpha por cerca de USD 1,5 millones. En Pokémon pagó unos USD 750.000 por un set base completo y USD 257.500 por una caja sellada de sobres.
Compró además un denario romano Eid Mar por USD 601.545. La moneda conmemora el asesinato de Julio César. Sumó un trozo de tela del avión de los hermanos Wright por USD 137.500. Esa tela la había llevado Neil Armstrong a la Luna.
Las autoridades incautaron parte de esos objetos en su domicilio. El 24 de febrero de 2025 sumaron criptoactivos del caso por unos USD 31 millones al valor de esa fecha. Frente al rango del botín, cerca de la mitad volvió al alcance del Estado.
Que el dinero incautado llegue a las víctimas es otro asunto. Primero entra a un proceso y el reparto exige solicitudes separadas. Cada reclamante debe probar su depósito con fecha y monto. Uranium cesó operaciones tras el ataque, así que no hay contraparte que compense.
La pena máxima legal es de diez años por fraude informático y veinte por lavado. La fiscalía aclaró que esos topes los fija el legislador. La sentencia real la define solo el tribunal y la audiencia quedó fijada para el 16 de febrero de 2027.
El fallo responde una pregunta abierta por cinco años y lo hace contra los atacantes. Pero cambia poco la posición de los depositantes: un pool sin operador no tiene a quién reclamarle.
La lección vale para la región: lo que se conserva va en custodia propia y lo que trabaja en un pool carga riesgo de pérdida total. Hecho global sin vínculo regional directo, se reporta sin relleno.