
Código malicioso colocado de forma incógnita en los sitios de 178 organizaciones cambiaba direcciones cripto y robaba datos de tarjetas; qué se sabe y cómo protegerse
El 16 de noviembre de 2026, los visitantes de sitios web como Zoom, la BBC, CNN o Ledger pudieron recibir, sin saberlo, un código diseñado para robar criptomonedas y datos de pago. Según Itwire las empresas no fueron hackeadas de forma directa, porque el código viajó a través de Optimizely, una plataforma de pruebas web que sus páginas cargan por rutina.
¿Cómo funcionó el acto malicioso?
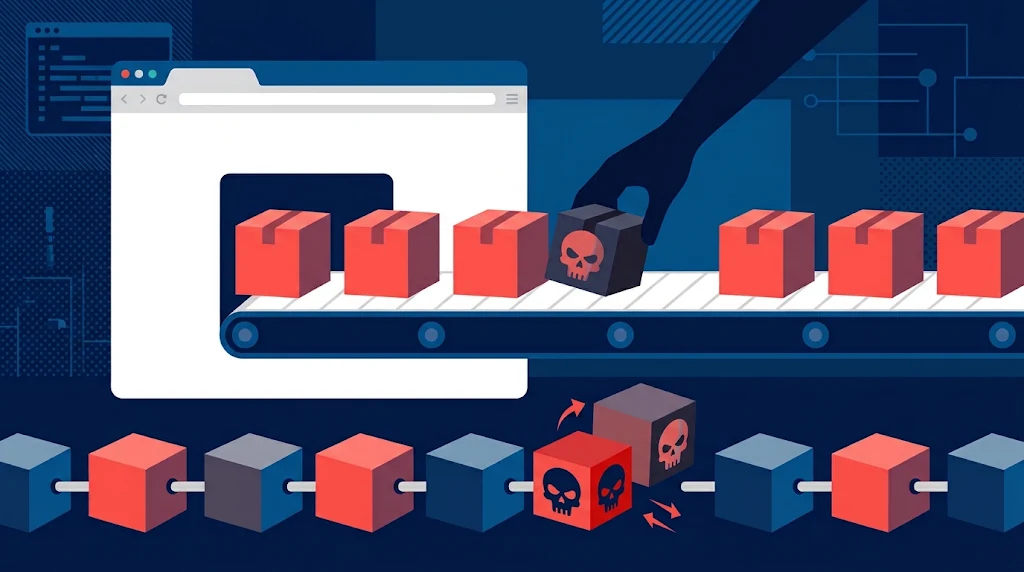
Cada sitio que utiliza Optimizely Web carga un script desde la red de entrega de contenido de la plataforma, que incluye un campo llamado “Project JavaScript” para código personalizado. El atacante escribió su propio código en ese campo en muchos proyectos de clientes.
El archivo seguía llegando desde un dominio en el que todos confiaban, con el certificado de Optimizely. Esto explica por qué las defensas habituales no lo frenaron. Según Report URI, no fue un envenenamiento de la red de contenido. Optimizely dijo que corrigió una falla en el flujo de registro de cuentas de Experimentation, pero no se sabe de qué manera el atacante obtuvo acceso de escritura a tantos proyectos.
¿Qué hacía el código?
El script reemplazaba direcciones de billetera de Bitcoin, Ethereum, Solana y otras redes por las del atacante en el texto de la página, los formularios y el portapapeles. También copiaba datos de tarjetas, cookies y capturas de pantalla, y en iPhone cargaba los kits de explotación Coruna y DarkSword. Sin embargo, los pagos hechos en formularios alojados por terceros y las cookies HttpOnly quedaban fuera de su alcance. Hasta las 19:25 UTC del 16 de noviembre, las billeteras del atacante habían recibido unos USD 7.040, en unas nueve horas.
Qué revela el caso
Report URI encontró código malicioso en 188 de 1.611 scripts de Optimizely, de 178 organizaciones. Se especula que el número real puede ser mayor. La lección es que un script de confianza puede dejar de serlo sin que el sitio que lo carga haya sido vulnerado. De 256 organizaciones analizadas, solo 24 (15 %) tenían una política de seguridad de contenido (CSP) que bloqueó la carga maliciosa.
Algunos consejos
Para usuarios, lo recomendable sería actualizar iPhone o iPad a iOS 18.7.3 o posterior, o a iOS 26.3 o posterior; verificar cualquier transferencia cripto hecha en esos sitios, porque una dirección pegada podría haber sido cambiada; y revisar los resúmenes de tarjeta si se pagó en una página afectada.
Por otro lado, para sitios web se aconseja revisar el Project JavaScript y el código de cada experimento, controlar quién tiene permisos de escritura, rotar credenciales y desplegar una CSP que restrinja a dónde puede enviar datos la página, sin permitir ‘unsafe-eval’ cuando sea posible. StepSecurity añade revisar los informes históricos del navegador, porque un script limpio descargado hoy no prueba que no se haya servido malware antes.
El ataque muestra que la seguridad de un sitio depende también del código de terceros que ejecuta en los navegadores de sus visitantes. Para quienes operan con criptomonedas, la regla práctica es verificar la dirección completa antes de confirmar cualquier envío, sin importar la reputación del sitio donde se copió. Nunca hay que confiarse ni relajarse, en lo que concierne a métodos de seguridad.