
La empresa confirmó el 10 de octubre un equipo alterado y detalló el 13 cómo el agregado leyó la pantalla y envió las 24 palabras por LTE. No validó un monto total.
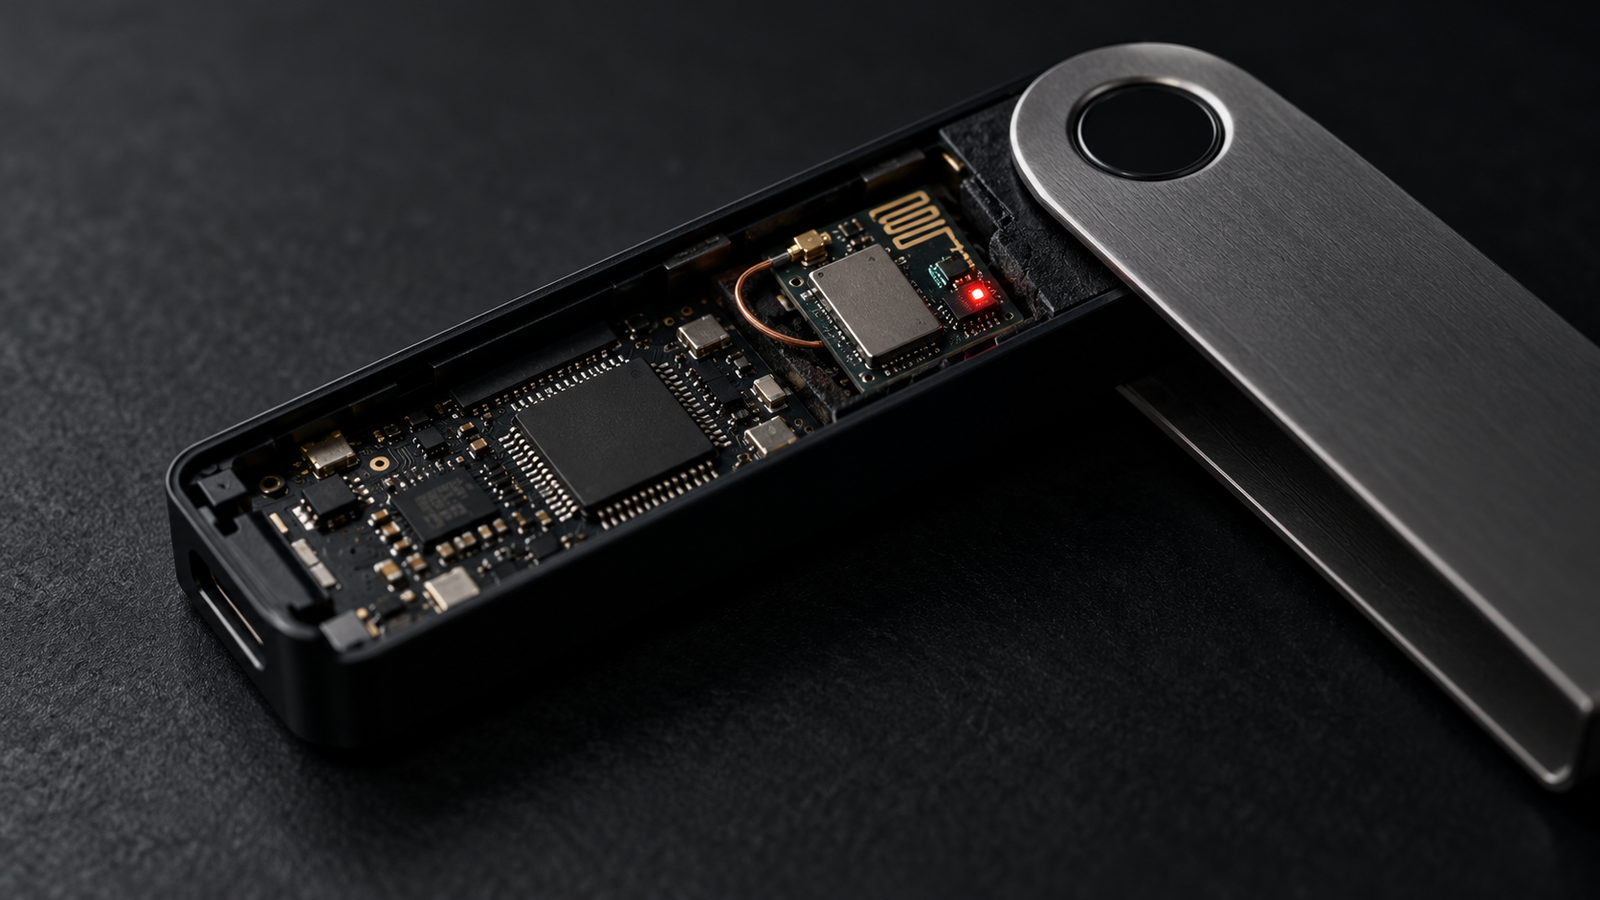
Ledger investiga equipos vendidos por CryptoBilis, un distribuidor del sudeste asiático. El caso se abrió el 9 de octubre tras reportes de vaciamiento de billeteras. El 10 de octubre la empresa confirmó que un equipo de un usuario afectado contenía un implante no autorizado. El detalle técnico llegó en el post de Ledger del 13 de octubre.
La empresa afirma que el implante es un componente aparte. No modifica el elemento seguro (el chip que resguarda las claves) ni el sistema operativo. Tampoco altera transacciones ni firmas. El aviso de Ledger Support del 10 de octubre ya había pedido no configurar equipos de ese distribuidor y mover fondos a un equipo nuevo con semilla nueva.
Todos los casos de pérdida confirmada a la fecha involucran equipos vendidos por CryptoBilis. La empresa dice que no verificó un drenaje ligado a un equipo comprado en otro canal. El distribuidor pausó las ventas de billeteras de hardware mientras sigue la investigación.
La cifra total no está confirmada por Ledger. Los rastreos de terceros hablan de unos USD 102 millones a USD 103,4 millones. Así lo recoge la síntesis de Boxmining con datos de Bitquery y YFarmX. Son estimaciones con criterios distintos de conteo de direcciones.
Qué pasó fuera de Asia y qué recomiendan las empresas
El caso sumó reportes fuera del sudeste asiático. En Alemania, un comprador reportó dos equipos modificados de distintas sucursales. Ledger reconoció el reporte y anunció una pausa de ventas de MediaMarkt Saturn en tiendas y en línea. En ese caso no se reportó pérdida de fondos, según CoinDesk.
El detalle de conectividad lo describió BleepingComputer a partir del análisis del equipo Donjon de Ledger y del examen del investigador Mark Karpeles. Habla de un módulo LTE blindado, una eSIM diminuta y una antena fina junto a la batería. La verificación de autenticidad (Genuine Check) no detecta este tipo de agregado si el elemento seguro original sigue intacto.
Otros fabricantes tomaron medidas preventivas. Trezor dijo que no recibió reportes de equipos alterados de su marca por ese canal y que no halló indicios de afectación. Aun así retiró a CryptoBilis de su red autorizada. OneKey revocó la autorización y ofreció reemplazos gratuitos. La oferta cubre compras entre el 1 de marzo y el 12 de octubre de 2026, según Cointelegraph.
Qué debe hacer quien compró por ese canal
Si el equipo no fue configurado, no debe configurarse. Debe contactarse a soporte oficial y conservar empaque y comprobante. Si ya fue configurado, los activos deben moverse pronto a un equipo nuevo con una frase nueva. No debe restaurarse la frase vieja en otro equipo, porque el secreto ya quedó expuesto.
Nunca debe ingresar la frase de recuperación en un sitio web, una app o un formulario. Ledger afirma que nunca llama, no envía mensajes directos ni pide las 24 palabras. Quien perdió fondos debe contactar a soporte y denunciar ante la policía local. Antes de abrir el equipo debe coordinarse con la policía, para no romper cadena de custodia.