
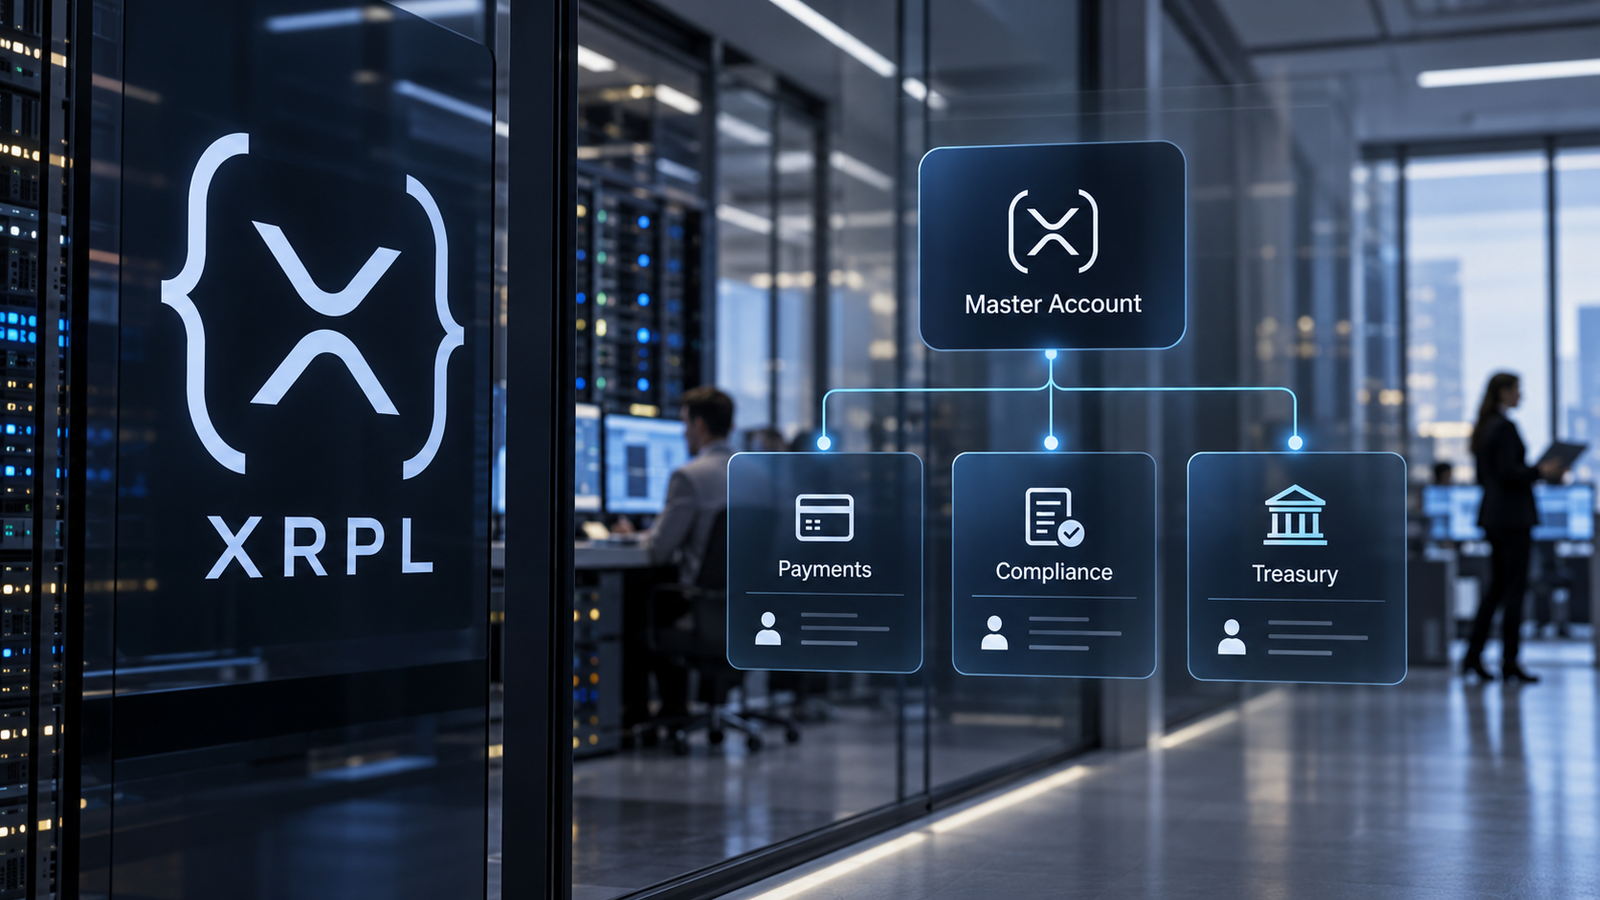
La enmienda PermissionDelegationV1_1 permite repartir funciones sin entregar las llaves maestras. Rige una advertencia sobre el permiso PaymentBurn hasta que se active su corrección.
El XRP Ledger activó el 8 de octubre la función PermissionDelegationV1_1. La novedad permite que el dueño de una cuenta autorice a otra cuenta a realizar tareas específicas sin compartir sus llaves principales. El mecanismo apunta a empresas que operan a diario con criptoactivos y necesitan llaves disponibles, pero quieren limitar el daño si un equipo conectado a internet resulta comprometido.
El dato fue reportado por CoinDesk el 9 de octubre. La activación figura en el panel de enmiendas del XRPL. Las mejoras de la red requieren más de 80% de apoyo de los validadores de confianza durante dos semanas seguidas. Con la lista actual de 35, eso significa al menos 29 votos favorables.
La cuenta atrás de esta delegación se había reiniciado en septiembre. El apoyo había caído por debajo del umbral necesario. CoinDesk ya había reportado ese reintento de la mejora que permite a los bancos separar pagos y compliance.
El concepto central es la división de autoridad por tarea. Un emisor de stablecoin (token que replica el valor de una moneda fiat) puede permitir que una cuenta de compliance apruebe nuevos clientes. Mientras tanto, mantiene sus llaves principales fuera de línea. El ayudante firma con sus propias llaves y solo ejecuta las acciones concedidas. El dueño puede cambiar o retirar esos permisos.
Cada cuenta ayudante puede recibir hasta 10 permisos. Esos permisos restringen el tipo de acciones, no imponen automáticamente un tope de gasto. Los bancos ya separan funciones de pago y compliance entre su personal. La mejora lleva esas divisiones al propio registro contable.
Un puente para emisores con una advertencia vigente
La red sostuvo en el segundo trimestre un promedio de USD 3.720 millones en activos tokenizados. A eso se suman USD 539 millones en RLUSD, la stablecoin de Ripple. Juntos rondan los USD 4.260 millones, según un reporte de Evernorth compartido con CoinDesk. Son los saldos que ahora pueden administrarse con funciones separadas.
La guía oficial del XRPL incluye una advertencia puntual. Pide no delegar el permiso PaymentBurn hasta que se active una corrección separada. Ese permiso debería servir solo para destruir tokens. Bajo ciertas condiciones, también permite crearlos.
La advertencia aplica a tokens emitidos sobre el registro, no a XRP recién minado. Los demás permisos granulares no están afectados. La corrección para PaymentBurn tenía 27 de 35 votos de validadores el viernes. Necesita 29 para iniciar la cuenta atrás de dos semanas que levantaría la alerta.
Los desarrolladores miran además un bug en cómo algunos servidores cuentan los votos. Un reporte del 8 de octubre halló que ciertos servidores pueden perder de vista a un validador. Ocurre cuando cambia una llave de seguridad de rutina, aunque siga en línea y votando.
Un servidor que pierde dos validadores mediría el apoyo sobre 33 en vez de 35. Eso haría ver una propuesta más cerca de aprobarse de lo real. Un parche propuesto pide identificar validadores por un ID permanente. Sigue bajo revisión.
Qué significa para la región y la tokenización
El hecho es global y no tiene vínculo regional directo, así que se reporta sin relleno latinoamericano. Pero conecta con una hebra que BlockVoz ya cubrió: el operador brasileño que replica registros de fondos sobre XRPL. Esa cobertura del 30 de septiembre muestra a la red como riel de fondos tokenizados con ancla local.
La delegación de permisos reduce una fricción típica de emisores e instituciones. Antes debían elegir entre llaves potentes siempre en línea o procesos manuales lentos. Ahora pueden repartir poderes por rol y mantener la custodia principal aislada. Es el tipo de control que exigen las áreas de riesgo bancarias.
Para emisores de stablecoins reguladas, la separación entre aprobar clientes y mover fondos es clave. Un área de compliance puede validar usuarios sin tocar el dinero. El equipo de pagos opera sin poder crear cuentas. Cada rol queda confinado a su permiso.
La mejora no trae topes de gasto automáticos ni elimina la necesidad de auditorías. Los permisos limitan qué se puede hacer, no cuánto. Las empresas deberán combinar la delegación con controles internos y monitoreo. Aun así, el paso acerca al XRPL a los estándares operativos que piden los bancos.