
Una bóveda sin identificar perdió 1.783 wstETH el 4 de octubre. Su propio administrador firmó el permiso que abrió la puerta.
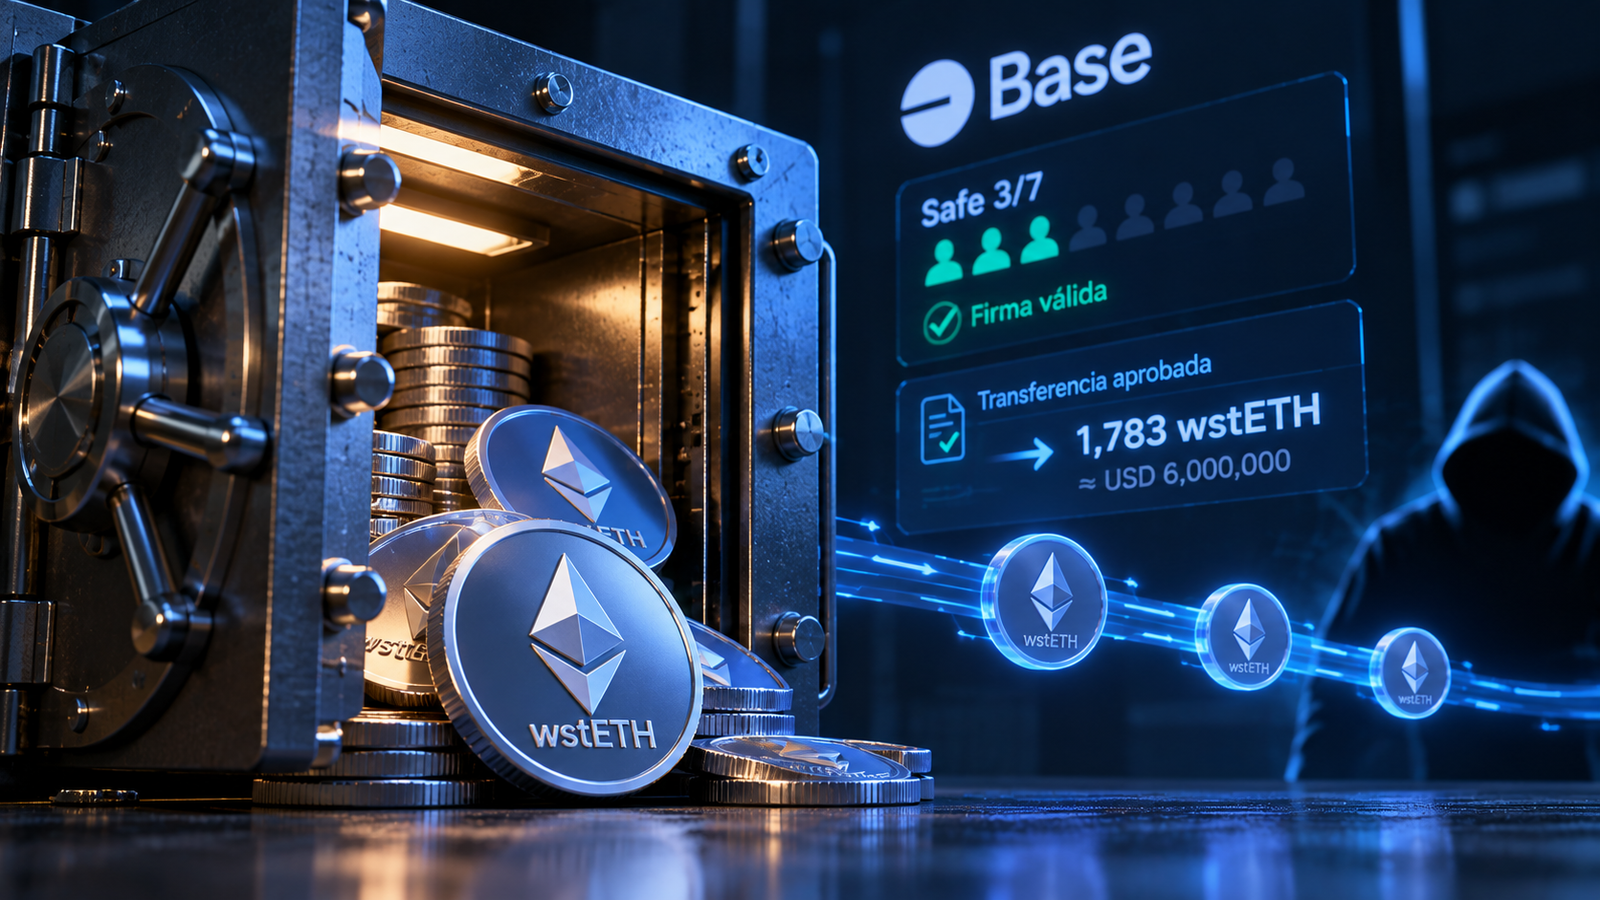
Una bóveda no identificada en Base perdió unos 1.783 wstETH el domingo 4 de octubre de 2026. El monto equivale a cerca de USD 6 millones, según PeckShield y ExVul. La reconstrucción técnica más completa la publicó SigIntZero el 5 de octubre.
wstETH es la versión envuelta y sin rebase de stETH, el token de ETH en staking de Lido. Su saldo no cambia a diario, su valor en ETH crece con las recompensas. aBaswstETH es el recibo (aToken) que emite Aave V3 en Base cuando un usuario deposita wstETH. Quien lo tiene puede canjear el subyacente.
La secuencia empezó a las 08:53:51 UTC, cuando el Safe (billetera multifirma) administrador ejecutó la llamada que dejó en la whitelist (lista de permisos) un contrato nuevo. Ese contrato había nacido unos 85 minutos antes, creado por la misma dirección que luego vació la bóveda. En 19 minutos salieron 1.783,067 aBaswstETH en seis retiros.
Blockaid lanzó la primera alerta pública a las 09:20 UTC, cuando contó unos USD 2,02 millones en cuatro operaciones. PeckShield elevó la cifra a 1.783 wstETH a las 09:56 UTC. ExVul detalló los seis retiros a las 10:09 UTC. The Crypto Times reconstruyó la ruta el mismo 4 de octubre.
El punto incómodo es que las firmas eran válidas. El Safe exige 3 de 7 firmas y las dos llamadas administrativas las traían. El Safe las aceptó y no revirtió. Ni la red Base ni los contratos centrales de Aave aparecen comprometidos, según reportó TokenPost.
Qué firmó el Safe y por qué bastó con tres firmas
El Safe hizo dos llamadas seguidas a la misma función de la bóveda, con nonces (números correlativos) 262 y 263. La primera fue a las 08:52:23 con bandera 0 y la segunda a las 08:53:51 con bandera 1. La lectura de Blockaid y The Crypto Times es que la segunda dejó habilitado al contrato atacante. El primer retiro llegó 70 segundos después.
Las tres firmas de cada llamada corresponden a las mismas identidades firmantes, según SigIntZero y The Crypto Times. Son firmas ECDSA (firma digital de curva elíptica) estándar, de cuentas externas comunes, no de billeteras contrato. Ninguna de esas tres direcciones tiene historial de transacciones en Base. Firman fuera de cadena y un tercero retransmite, así que no dejan rastro en cadena.
Ese tercero sí tiene historial. La dirección que retransmitió creó la bóveda y opera este Safe desde julio. Cualquiera puede retransmitir una transacción de Safe ya firmada. Por lo mismo, el cambio malicioso entró por la vía operativa normal.
El atacante preparó el terreno esa misma mañana. Recibió 0,05 ETH desde Ethereum a las 06:49:43. Desplegó tres contratos entre las 07:17 y las 07:28. Inicializó el definitivo a las 08:10:53, unos 42 minutos antes de que el Safe actuara. Esa anticipación descarta al oportunista que encuentra un permiso mal puesto.
El drenaje fue metódico. A las 08:55:01 hubo una prueba de 1 aBaswstETH. Luego salieron 100, 500, 500, 500 y 182,067 unidades entre las 09:08:13 y las 09:12:37. El atacante canjeó todo por wstETH en Aave a las 09:23:13. Envió 1 wstETH de prueba y 1.000 wstETH al puente de Lido hacia Ethereum. Otras 782,067 quedaron en Base al corte de las 23:57 UTC.
Qué sigue expuesto y qué falta por confirmar
La bóveda conserva una posición grande en Aave. Mantiene unos 11.761 aBasWETH como colateral (garantía), contra 7.248.717 USDC y 275.741 EURC de deuda. TokenPost cifra en unos USD 31,7 millones los activos aún en riesgo. Al corte no se veía ninguna transacción del Safe que revocara el permiso. El Safe no operaba hacía 25 días, lo que vuelve más llamativas dos llamadas en 88 segundos.
Nadie explicó cómo se consiguieron las tres firmas. Hay tres hipótesis abiertas: robo de tres llaves, engaño en el proceso de firma o aprobación interna deliberada. Ninguna parte publicó la respuesta. El código de la bóveda no está verificado, así que tampoco se puede descartar un error de contrato.
El antecedente más citado es Radiant Capital en octubre de 2024. Allí un programa malicioso mostró datos legítimos mientras se firmaban transacciones maliciosas en segundo plano, según documentó Cointelegraph. Costó más de USD 50 millones con tres firmantes comprometidos. El patrón es el mismo: el multisig verifica el conteo, no la intención.
El caso llega tras un septiembre severo. CertiK midió unos USD 766,4 millones en pérdidas cripto ese mes, el peor del año. En la misma semana hubo un exploit de USD 305.000 en FlashLoopAdapter y otro de USD 114.000 en GoldPesa, ambos en Base. Para la región no hay capítulo propio en las fuentes. Se reporta como hecho global de infraestructura, sin relleno latinoamericano.