
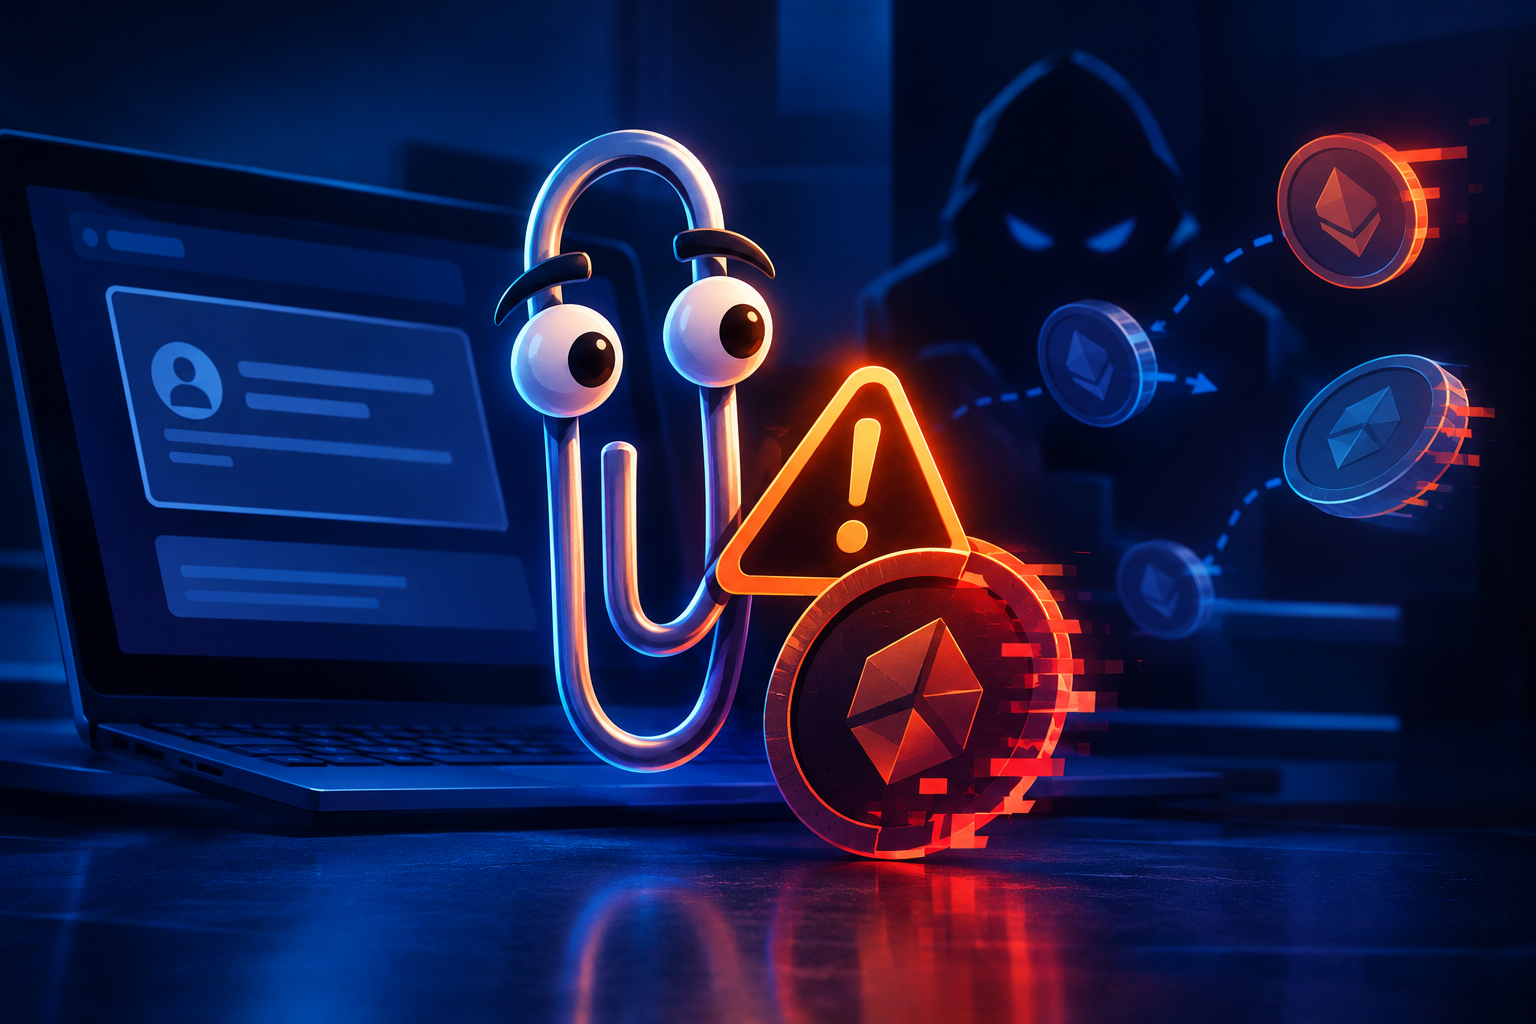
La cuenta oficial de Microsoft en X, con más de 13 millones de seguidores, fue comprometida durante media hora para promocionar un token llamado $Clippy, en lo que la compañía calificó como un esquema de pump-and-dump
La cuenta oficial de Microsoft en X, seguida por más de 13 millones de personas, fue hackeada el jueves 1 de octubre para promocionar un token cripto falso vinculado a Clippy, el histórico asistente animado de Office. El ataque, que duró apenas media hora, fue suficiente para generar confusión y viralizar un esquema que buscaba aprovechar la nostalgia por el personaje para dar legitimidad a una estafa.
Qué hicieron los atacantes
Según reconstruyó The Verge, quienes accedieron a la cuenta cambiaron la foto de perfil de Microsoft por una imagen de Clippy, comenzaron a seguir a una cuenta llamada @clippymsftcto, que se presentaba como el regreso oficial del personaje, y repostearon su contenido, incluyendo un mensaje que pedía 500.000 likes para “traer de vuelta a Clippy”.
Esa cuenta impostora fue suspendida poco después por X, pero otra cuenta vinculada al esquema continuó promocionando un token llamado $Clippy, afirmando falsamente que contaba con un pool de liquidez emparejado con la acción de Microsoft (MSFT), una afirmación sin ningún sustento real.
La respuesta (y el tropiezo) de Microsoft
La compañía publicó un comunicado de disculpas aclarando que no respalda, patrocina ni autoriza ninguna criptomoneda vinculada a su marca. Sin embargo, ese mismo posteo fue eliminado poco después, sin que Microsoft diera ninguna explicación pública sobre por qué lo borró. Un vocero de la empresa, Brent Colburn, confirmó formalmente el acceso no autorizado a la cuenta y aseguró que ya fue asegurada nuevamente.
El episodio no es un caso aislado dentro de la historia reciente de Microsoft en redes sociales. Cabe recordar que en junio de 2024, la cuenta de Microsoft India en X también fue hackeada para hacerse pasar por Roaring Kitty, el famoso trader de acciones meme, y distribuir malware diseñado para vaciar billeteras cripto a través de un sitio fraudulento que ofrecía una supuesta preventa de token de GameStop.
El caso vuelve a exponer un patrón que se repite con frecuencia. Cuentas verificadas de grandes marcas, con millones de seguidores, siguen siendo un objetivo atractivo para quienes buscan dar una capa de legitimidad instantánea a tokens sin ningún respaldo real. Que una de las empresas más grandes del mundo haya perdido el control de su cuenta oficial, aunque sea por treinta minutos, es un recordatorio de que ni el prestigio ni los recursos de seguridad de una compañía garantizan inmunidad frente a este tipo de ataques.