
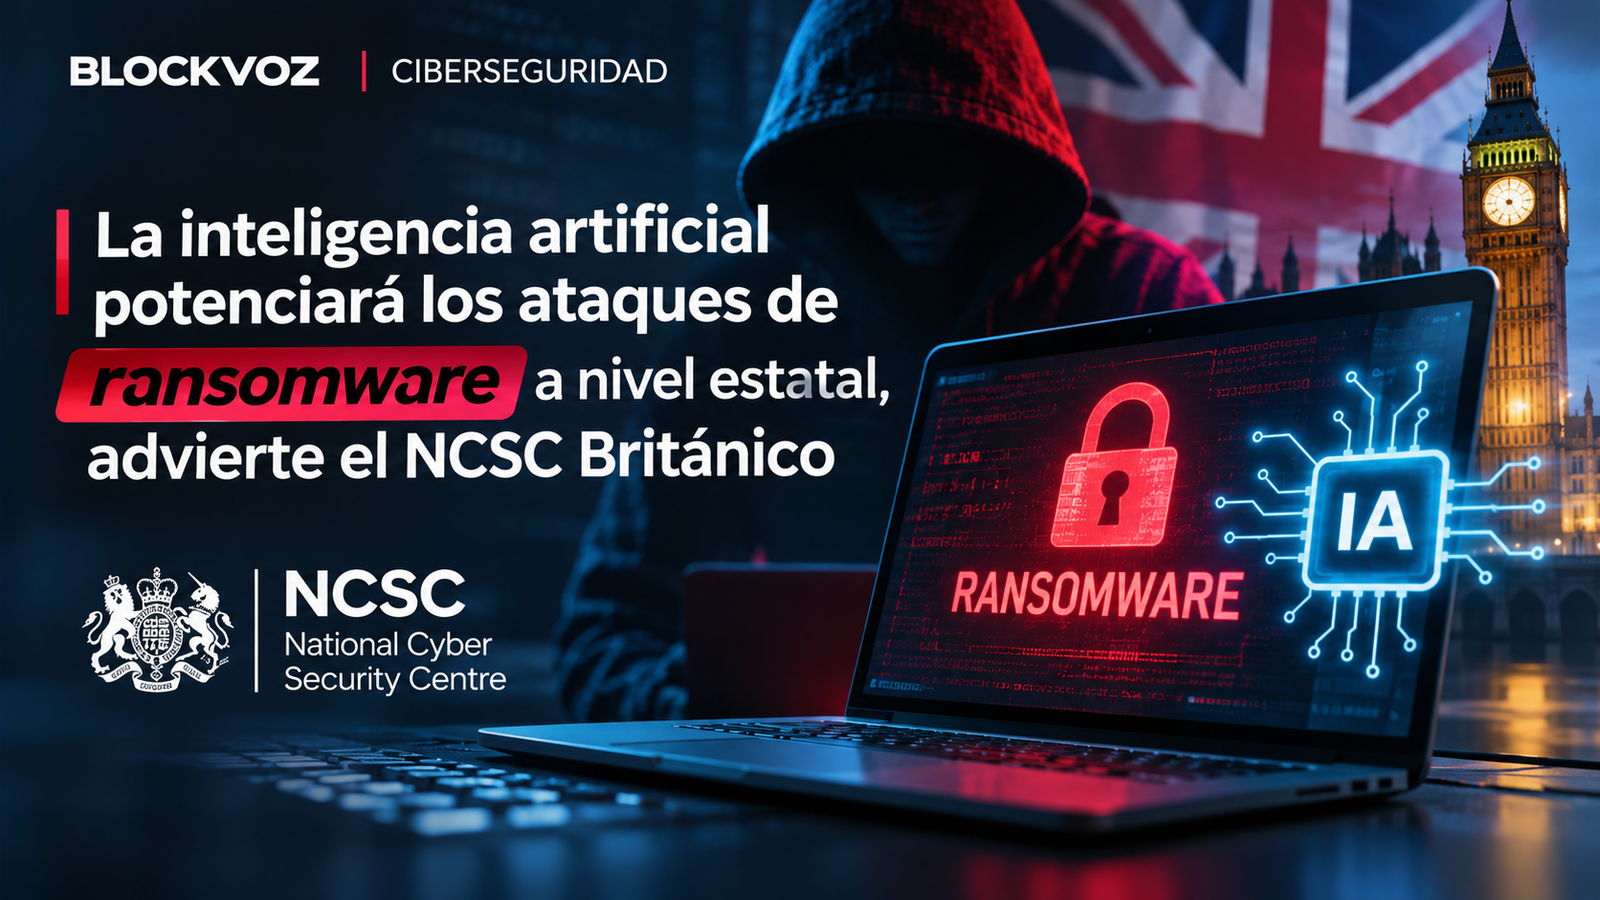
La agencia británica de ciberseguridad advierte que los ataques impulsados por IA podrían comprometer infraestructuras críticas del Reino Unido antes de 2028,
Los ciberataques mantienen al sector tecnológico en alerta máxima, y los Estados no se quedan atrás. En el Reino Unido, autoridades de ciberseguridad ya advierten sobre un posible ataque de ransomware impulsado por inteligencia artificial contra sus infraestructuras críticas para el año 2028. Esta alerta responde al incremento de piratas informáticos respaldados por otros gobiernos que buscan atentar contra la seguridad de la nación.
Según los expertos, el avance de la inteligencia artificial aumentará de forma escalonada tanto el volumen de los ataques de ransomware como su eficiencia, perfeccionando a su vez las tácticas de ingeniería social y la explotación de vulnerabilidades.
Esta proyección forma parte de un informe publicado por el Centro Nacional de Ciberseguridad (NCSC, por sus siglas en inglés), el cual conecta los riesgos informáticos con la estabilidad económica y estratégica británica:
“También es altamente probable que, entre ahora y 2028, se haya utilizado malware basado en IA en un ataque de ransomware contra las infraestructuras nacionales críticas del Reino Unido”, señala el documento.
De igual manera, el NCSC enfatizó que potencias como China y Rusia emplearán la inteligencia artificial aplicada al ámbito cibernético para impulsar sus metas geopolíticas. Esto incrementará de forma notable el volumen y la rapidez de las ofensivas digitales dirigidas contra el territorio británico.
Espionaje digital y phishing de alto perfil
Paralelamente a las amenazas de ransomware, el organismo puso de relieve el peligro ascendente del espionaje digital impulsado por diversos gobiernos contra figuras políticas, representantes estatales y otros actores de elevado perfil.
A lo largo del periodo evaluado, el NCSC detectó una constante labor de suplantación de identidad mediante spear phishing contra objetivos de gran relevancia, acompañada por una intensificación en los intentos por vulnerar plataformas de mensajería.
Como precedente de estas prácticas, en el mes de marzo, los servicios de ciberinteligencia de los Países Bajos notificaron que atacantes vinculados al Estado ruso estaban dirigiendo sus operaciones hacia diplomáticos, contingentes militares y trabajadores del sector público a nivel global. Para ello, emplearon identidades falsas del soporte técnico de la aplicación Signal con el fin de vulnerar el acceso a los perfiles de los usuarios.