
Report URI detectó código malicioso en 188 archivos vinculados a 178 organizaciones. El ataque buscaba capturar datos de tarjetas y desviar pagos en criptomonedas.
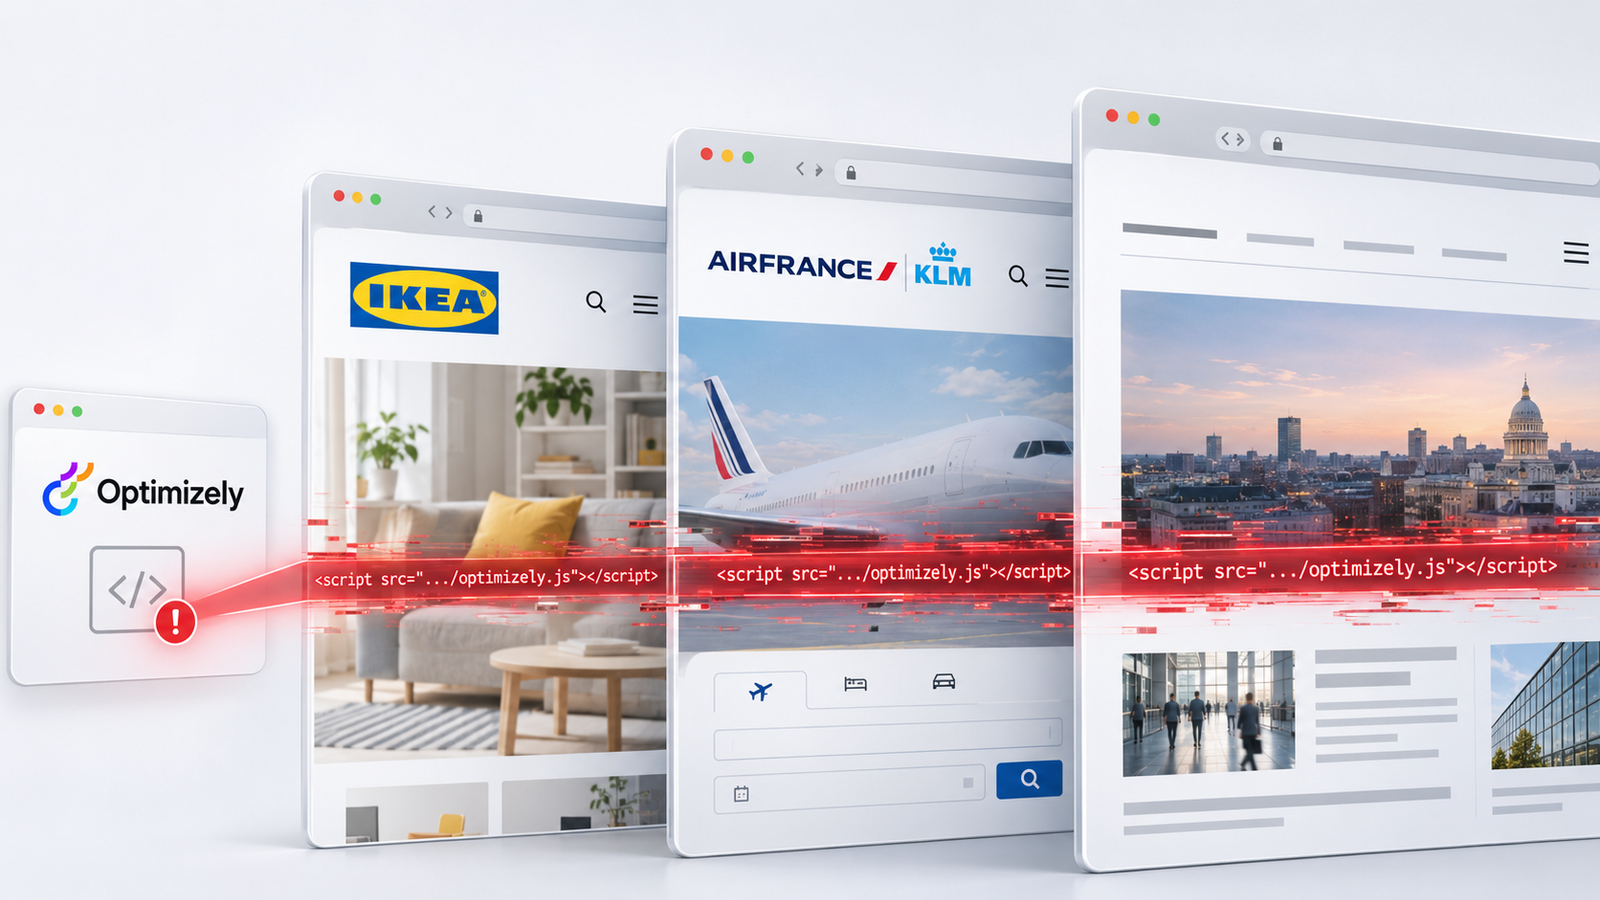
Un ciberataque contra Optimizely, proveedor de herramientas de experimentación web, expuso el 16 de noviembre a visitantes de sitios de al menos 178 organizaciones. La investigación de Report URI identificó entre ellas a la BBC, IKEA y Air France-KLM. El recuento corresponde a organizaciones cuyos sitios usaban archivos alterados por el atacante.
Optimizely Web Experimentation permite probar distintas versiones de una página, por ejemplo, para medir cuál recibe más clics. Los clientes incorporan en sus sitios código que carga desde el proveedor. Cuando parte de ese código fue alterado, el cambio llegó a los navegadores de visitantes de varias organizaciones a través de la misma herramienta.
Report URI revisó 1.611 fragmentos de código de Optimizely y encontró 188 con modificaciones maliciosas. Una organización podía estar asociada a más de un archivo. BleepingComputer comprobó de forma independiente que el código se cargó o intentó cargarse en sitios como los de la BBC y KLM.
El código se usó para intentar capturar información de tarjetas introducida en formularios y desviar transferencias de criptomonedas. El riesgo para cada visitante dependía de la página que abrió, de las protecciones del sitio y de si introdujo datos o hizo un pago.
En un informe del 17 de noviembre, Optimizely indicó que detectó la actividad a las 13:34 UTC del día anterior. La empresa dijo que corrigió la vulnerabilidad a las 16:10 UTC y que para las 22:24 UTC había retirado el código malicioso de todos los proyectos afectados.
Report URI también siguió la retirada del código. A las 21:52 UTC del 16 de noviembre, solo uno de los 188 fragmentos que había identificado seguía alterado. Ese recuento se hizo desde los sitios que la firma pudo revisar.
Qué se sabe sobre los datos y los pagos expuestos
Optimizely indicó que los datos de tarjetas podían quedar expuestos cuando el visitante los escribía en un formulario de la propia página. Los formularios de pago alojados por separado quedaban fuera del alcance del código, según su análisis. La compañía dijo que puede determinar cuándo se cargó el código, pero que aún no puede confirmar qué datos se capturaron.
Por su parte, Bitquery identificó 19 pagos en criptomonedas por un total de unos USD 2.260, en una revisión de registros de transacciones al 17 de noviembre. La cifra corresponde al conjunto de pagos que identificó esa firma. Optimizely aún no ha publicado un balance de las pérdidas de los visitantes.
Report URI advirtió que el número de organizaciones afectadas podría ser mayor, porque su revisión abarcó los archivos que pudo reunir durante el incidente. Optimizely dijo que comunicó a cada cliente si sus proyectos estaban entre los afectados.
Una de las protecciones que destacó el proveedor fue la política de seguridad de contenido (CSP), una regla que limita qué código puede cargar el navegador. Según Optimizely, una política restrictiva podía impedir que se ejecutara el código externo. La empresa recomendó a sus clientes revisar los registros de esa política para saber si el navegador bloqueó las solicitudes.